浙商证券交易全链路监控实践:eBPF+Wasm 重构证劵交易可观测体系
云杉网络
|
2026-10-12
近日,由 浙商证券技术团队 撰写的《基于 eBPF 的无侵⼊全链路可观测技术在信创证券核⼼交易系统中的实践》一文刊登于《交易技术前沿》信创专刊(第十二期)2026年第2期。云杉网络作为本次项目的技术方案提供方,下面将从联合视角梳理这一标杆实践的关键路径。
在证券行业深化数字化转型与信创战略的双重背景下,云原生架构已成为券商核心交易系统的技术基座。然而,当核心业务全面迈向国产化软硬件底座,证券交易面临的运维环境也发生了深刻变化:一笔交易穿透客户端、网关、交易前置、核心引擎及国产分布式数据库,任何一个环节的微小延迟抖动,都可能引发业务风险。
如何在严格遵循核心系统“零代码修改、零服务重启”的前提下,打破私有协议与异构信创栈带来的“观测黑盒”?浙商证券给出了基于 eBPF 技术的工程实践解答。
一、挑战:信创 + 核心交易下的三大运维难题
随着核心系统完成信创化改造,软件与硬件体系重构带来的多重异构性,使传统运维工具面临前所未有的挑战。
信创软硬件堆栈高度异构:硬件层形成了 ARM64 与 x86 的混合部署格局,软件层则规模化引入国产操作系统(如银河麒麟 V10)、自研中间件及国产分布式数据库(如 OceanBase)。传统 APM 工具缺乏原生适配能力,导致基础设施与应用层出现大面积监控盲区。
私有协议导致调用链路断裂:证券核心交易普遍采用“标准微服务 + 私有通信协议”的混合架构。交易前置与核心引擎之间广泛使用恒生 T3 等闭源私有协议。主流监控工具仅能识别 HTTP 等标准协议,面对 T3 报文时无法解析上下文,导致端到端调用链在交易前置处中断,可观测覆盖率不足 40%。
侵入式埋点面临严苛的稳定性与性能红线:核心交易对时延和稳定性要求极其严苛。传统 APM 依赖代码插桩或 Agent 字节码注入,不仅需要漫长的回归测试与多语言栈适配,而且在万级 TPS 的高并发场景下,往往产生超过 5% 的 CPU 开销和尾延迟放大效应,极易触碰系统性能红线。
面对三重约束,浙商证券运维团队系统评估了 Prometheus、ELK/Loki、Jaeger 等经典路线以及侵入式 APM 方案。考虑到证券核心系统对“最小改动”与“超低时延”的刚性需求,基于 eBPF 内核技术的零侵扰全链路可观测方案脱颖而出,成为破解难题的关键路径。
二、方案:DeepFlow 全栈可观测平台
整套方案部署于“鲲鹏 ARM64 硬件 + 银河麒麟 V10 操作系统 + OceanBase 分布式数据库”的全信创底座之上。系统采用“边缘采集—集中分析”的分层架构:基于 Rust 语言开发的 Agent 组件以非容器化独立进程形式部署于交易前置、交易引擎、账户管理及 OceanBase Proxy 等业务节点;基于 Go 语言开发的 Server 集群则独立部署于管理环境。这种 separation 隔离部署策略实现了数据面与控制面的彻底分离,既遵循了核心系统“最小变更”原则,又规避了网络拥塞干扰实时交易链路的风险,在保障全栈可观测能力的同时将系统开销降至最低。
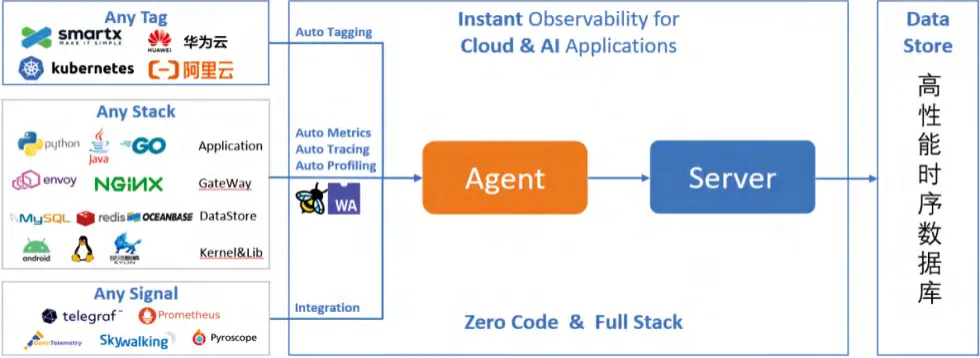
2.1 基于 eBPF 的内核级⽆侵⼊数据采集引擎
作为 Agent 组件的核心,采集引擎利用 Linux 内核 eBPF 虚拟机机制,在无需改动应用代码、不侵入业务进程的前提下,构建了覆盖系统调用层、内核函数层与用户函数层的多层探针体系。针对高并发场景下的传输开销,引擎采用“Burst 积压—批量传输”与 Per-CPU 独占缓冲区机制,有效避免了锁竞争与频繁上下文切换,实测在 8 万 QPS HTTP 流量下仅需单 CPU 核心即可完成采集。在链路关联方面,算法打破了传统显式注入 Trace ID 的依赖:跨节点利用 TCP 序列号、时间戳与五元组构建 Span 关系;进程内依据系统调用时序推断路径;跨线程及异步场景则提取流水号作为全局 Trace ID 串联调用链,实现跨异步边界追踪。
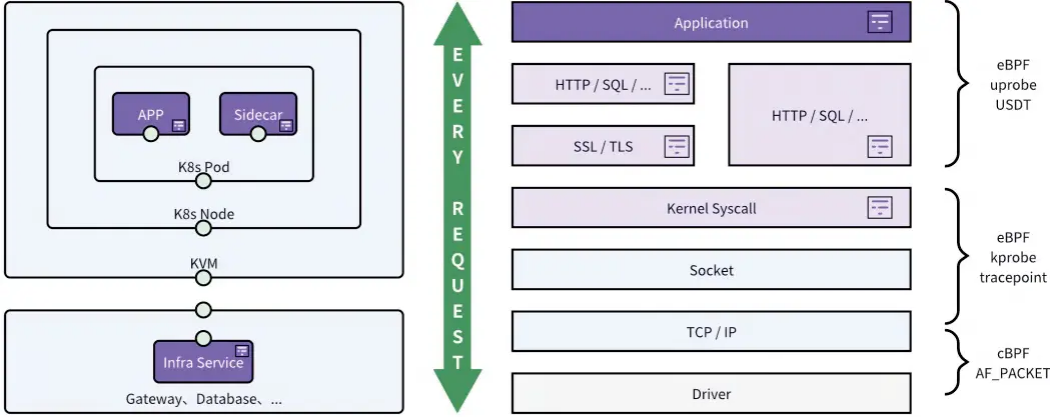
2.2 基于 WebAssembly 的私有协议解析模块
针对恒生 T3 等封闭私有协议,系统设计了“eBPF 采集—Wasm 解析”两阶段协同机制。内核态探针仅负责高效捕获原始 Payload 并传递至用户态,当内置解析器无法识别时,交由 Wasm 插件匹配魔数并提取功能号、交易流水号及错误码,无缝映射至统一可观测数据模型。为确保生产安全,Wasm 沙箱提供了独立的内存空间与严格的资源管控,一旦插件异常会自动降级为“不解析私有协议”模式,不影响主进程稳定性;同时插件支持二进制独立分发与动态热更新,可灵活应对业务协议的快速迭代。
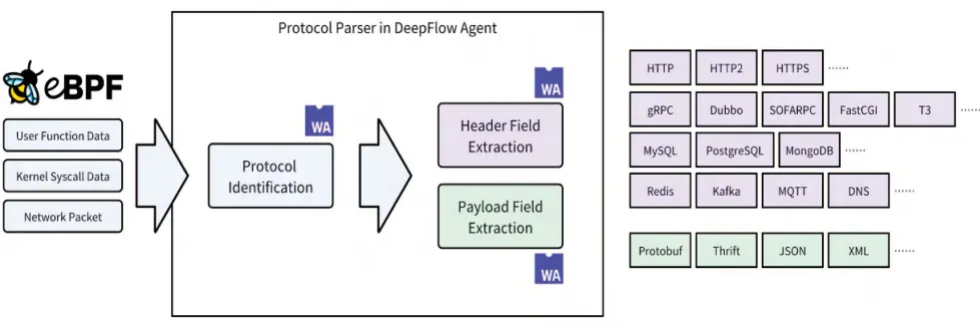
2.3 信创环境适配策略
针对“鲲鹏 ARM64 + 麒麟 V10”的信创软硬件组合,Agent 优先利用 BTF 信息,并在 BTF 不可用时通过运行时探测算法推断内存偏移,同时完成了 ARM64 原生编译与架构差异处理,确保跨平台能力与性能一致。针对 OceanBase 分布式数据库,系统利用其兼容 MySQL 协议的特性,在内核态捕获通信数据并自动将 SQL 调用建模为独立 Span 与上游关联;面对多节点路由,通过提取 SQL 注释中的流水号串联跨节点操作,同时将时延分解为客户端等待、网络传输与服务端处理三类,并结合磁盘 I/O 事件辅助定位存储层瓶颈。在中间件覆盖上,采用“内置主流协议 + Wasm 扩展私有协议”的双层策略,实现了高弹性、低门槛的全栈覆盖。
三、成效:运维效率与全景可观测能力全面飞跃
3.1 信创环境下全景可观测
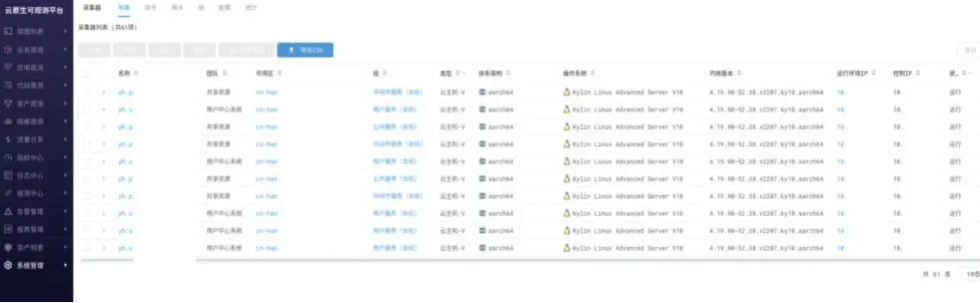
在浙商证券的信创改造中,将核⼼数据库从 Oracle 迁移⾄ OceanBase,操作系统切换到麒麟V10。迁移后的⼀个关键运维挑战是:原有依赖 Oracle AWR(Automatic Workload Repository,Oracle 性能报告)的监控体系基本失效,新环境⾯临可观测能⼒缺失的挑战。通过部署 DeepFlow 有效解决了这⼀难题,实现了以下关键能⼒:
- 应⽤、系统、⽹络三层统⼀的端到端全景观测视图;
- OceanBase 分布式数据库可观测性,⽀持对分布式数据库的请求追踪、时延分解与性能诊断;
- 中间件适配,兼容主流国产中间件协议,实现零侵⼊式监控。
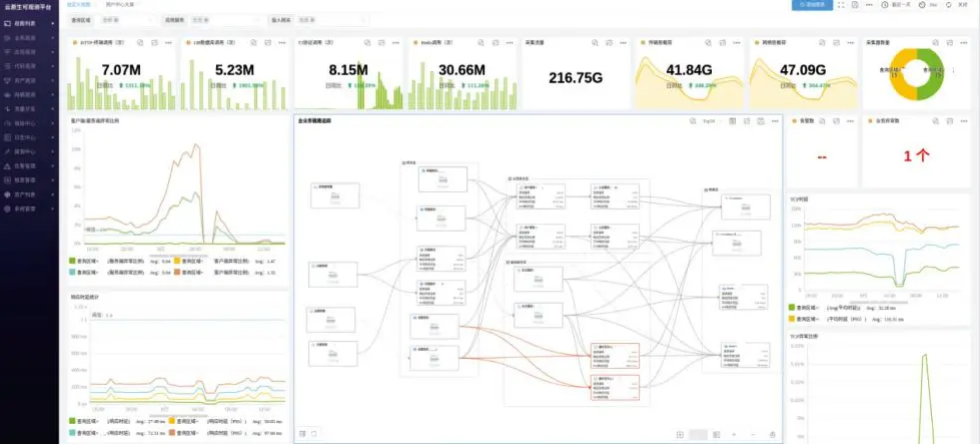
3.2 覆盖恒⽣ T3 协议的跨协议全链路追踪
浙商证券核⼼交易系统采⽤典型的多层微服务架构:客⼾端请求经由交易⽹关转发⾄交易前置(恒⽣ T3),再经核⼼交易引擎处理后访问 OceanBase 数据库,同时部分交易需调⽤⻛控服务(gRPC)与清算服务(Dubbo)。传统监控⼯具仅能观测到 HTTP 层的⼊⼝请求,T3 协议段完全不可⻅,导致调⽤链在交易前置处断裂。
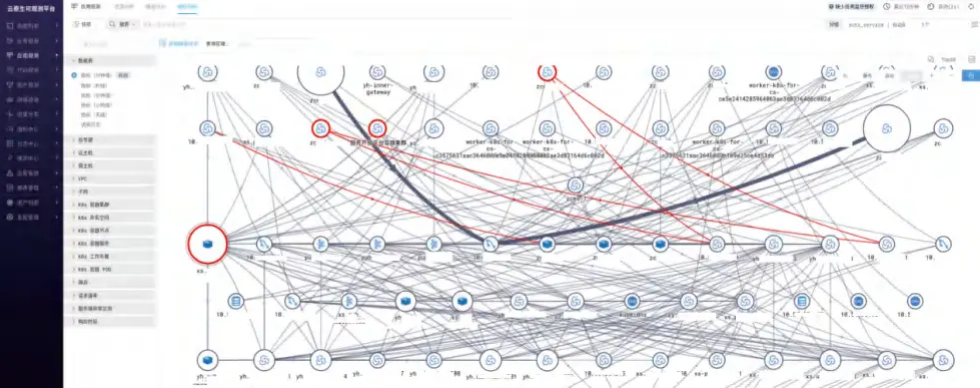
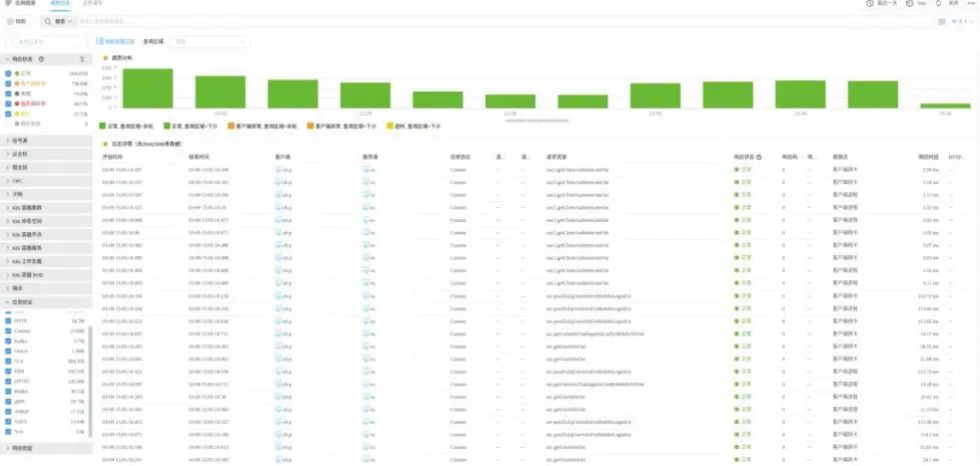
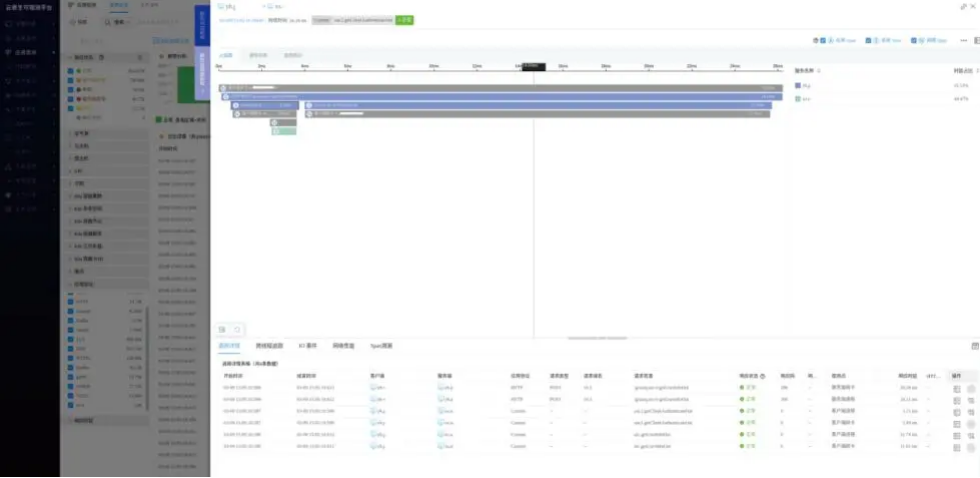
部署后 eBPF Agent 在各节点⾃动采集全部协议的调⽤数据并基于访问关系构建调⽤拓扑,通过 Wasm 插件将 T3 报⽂解析为⾃定义(Custom)协议并提取交易流⽔号作为 Trace Id,系统⾃动将完整调⽤链串联还原。运维团队⾸次获得了覆盖全系统的调⽤拓扑视图以及具体业务涵盖全链路的端到端调⽤视图,可直接在⼀张追踪图上观察每⼀跳的响应时延与错误状态。
3.3 业务成效与运维价值
故障定位效率:典型故障的平均定位时间从⼩时级缩短⾄分钟级,单⼀运维⼈员通过调⽤链视图即可完成跨应⽤、数据库、⽹络的全栈定界,不再依赖多团队协作排查。
调⽤链完整度:T3 协议解析使核⼼交易链路的可观测覆盖率从约40%(仅 HTTP 段可⻅)提升⾄95%以上,消除了交易前置⾄核⼼引擎之间的观测盲区。业务侵⼊性⽅⾯,整个部署过程⽆需修改业务代码、⽆需重启交易服务,完全满⾜证券核⼼系统“最⼩改动”的合规要求。
信创适配:系统稳定运⾏于麒麟V10+鲲鹏ARM64+OceanBase 的全信创技术栈,验证了 eBPF 技术在国产化环境下的⼯程可⾏性。
四、意义:为证券行业信创转型树立技术标杆
浙商证券的实践案例,为金融证券行业在“云原生 + 全栈信创”转型过程中如何进行运维监控技术选型,给出了极具参考价值的工程范本。
它证明了 DeepFlow 基于 eBPF 的可观测技术在证券核心交易场景下的落地可行性:
- 零侵扰落地:不改代码、不重启服务、CPU 消耗低于0.5%,顺利通过了 ARM64 + 国产操作系统的严格验证。
- 私有协议可扩展:借助 Wasm 技术突破了传统 eBPF 工具链难以解析私有闭源协议(如恒生 T3)的技术瓶颈。
- 全栈无缝关联:从 HTTP 网关到 T3 交易前置,再到 OceanBase 数据库与 Dubbo/gRPC 微服务,实现了跨格式、跨协议的全局端到端追踪。
这一探索不仅填补了 eBPF 技术在证券私有协议与信创软硬件适配领域的空白,也为未来进一步融合持续性能剖析(Continuous Profiling)与 AI 智能运维(AIOps)打下了坚实的数据底座。